Une enquête publiée par The Verge révèle que l’infrastructure d’Energize Lab exposait 13 millions de conversations et donnait accès à une flotte active de 68 000 robots compagnons Eiliko. Le chercheur français Sammy Azdoufal a aussi démontré qu’il pouvait modifier à distance la mémoire et les réponses d’un appareil.
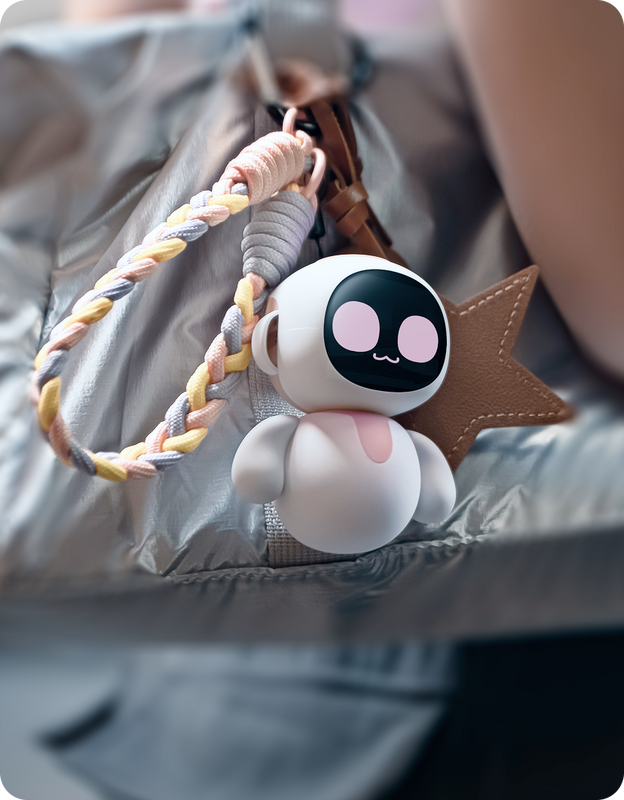
Eiliko est un petit robot connecté vendu comme compagnon conversationnel. Il peut être porté comme un accessoire, réagir au toucher et dialoguer grâce à une IA hébergée en ligne. Cette connexion est précisément au cœur des failles décrites par le chercheur et vérifiées avec un robot acheté par le journaliste Sean Hollister.
Des conversations et des profils personnels accessibles
Au cours du test, le journaliste a parlé une dizaine de minutes avec son Eiliko. Sammy Azdoufal a retrouvé à distance la transcription complète peu après. Selon l’enquête, la base contenait alors 13 millions de conversations provenant de dizaines de milliers d’utilisateurs.
Les données ne se limitaient pas au texte. Le système construisait des profils comprenant notamment le nom, l’âge, la profession, la famille, les amis et des observations sur la personnalité. The Verge rapporte que plus de 31 000 profils américains concernaient des enfants. Des photos et de courts enregistrements audio étaient également accessibles depuis des adresses publiques.
FrenchBreaches, qui a repris et détaillé l’audit technique, précise que le chercheur avait compté 8,5 millions de conversations le 22 septembre. Ce chiffre et les 13 millions observés plus tard correspondent à deux dates différentes et ne doivent pas être additionnés.
Le comportement du robot pouvait être altéré
Le risque dépassait la fuite de données. En modifiant la mémoire utilisée par l’IA, le chercheur a fait attribuer au robot une fausse identité à son propriétaire et lui a fait soutenir des affirmations erronées. Une autre démonstration a provoqué un comportement verbal agressif et inapproprié.
Ces essais ont été réalisés de manière contrôlée sur l’appareil du journaliste. Ils ne prouvent pas que les 68 000 robots ont été compromis ni qu’un attaquant a exploité toute la flotte. Ils montrent en revanche qu’un accès aux outils internes pouvait transformer à distance le comportement conversationnel d’un produit susceptible d’être utilisé par des enfants.
L’audit évoque aussi des contrôles insuffisants autour des mises à jour logicielles. Combinée à un serveur compromis, cette faiblesse pourrait ouvrir une voie vers l’exécution de code sur l’appareil. Le chercheur indique avoir vérifié les étapes séparément sans diffuser de logiciel malveillant aux clients.
Le fabricant n’a pas répondu sur le fond
The Verge affirme avoir contacté pendant plus d’un mois dix adresses liées au fondateur, aux équipes techniques et aux relations publiques. Le média n’a obtenu qu’un message indiquant que la demande avait été transmise, sans réponse détaillée sur la correction des failles.
Cette absence laisse plusieurs questions ouvertes : les accès ont-ils été révoqués, les mots de passe administrateurs changés, les données personnelles supprimées et les robots mis à jour ? Tant que le fabricant ne documente pas les mesures prises, la prudence s’impose pour les fonctions Wi-Fi et conversationnelles.
Notre analyse
Cette affaire illustre un problème propre aux robots compagnons : une faille cloud ne compromet pas seulement un compte, mais un objet présent dans le foyer qui parle et construit une relation avec son utilisateur. Pour les fabricants, le chiffrement, la limitation de la collecte et la signature des mises à jour doivent être traités comme des fonctions de sécurité physique. Pour les parents, la promesse d’un compagnon intelligent mérite la même vigilance qu’une caméra ou qu’un jouet doté d’un microphone permanent.