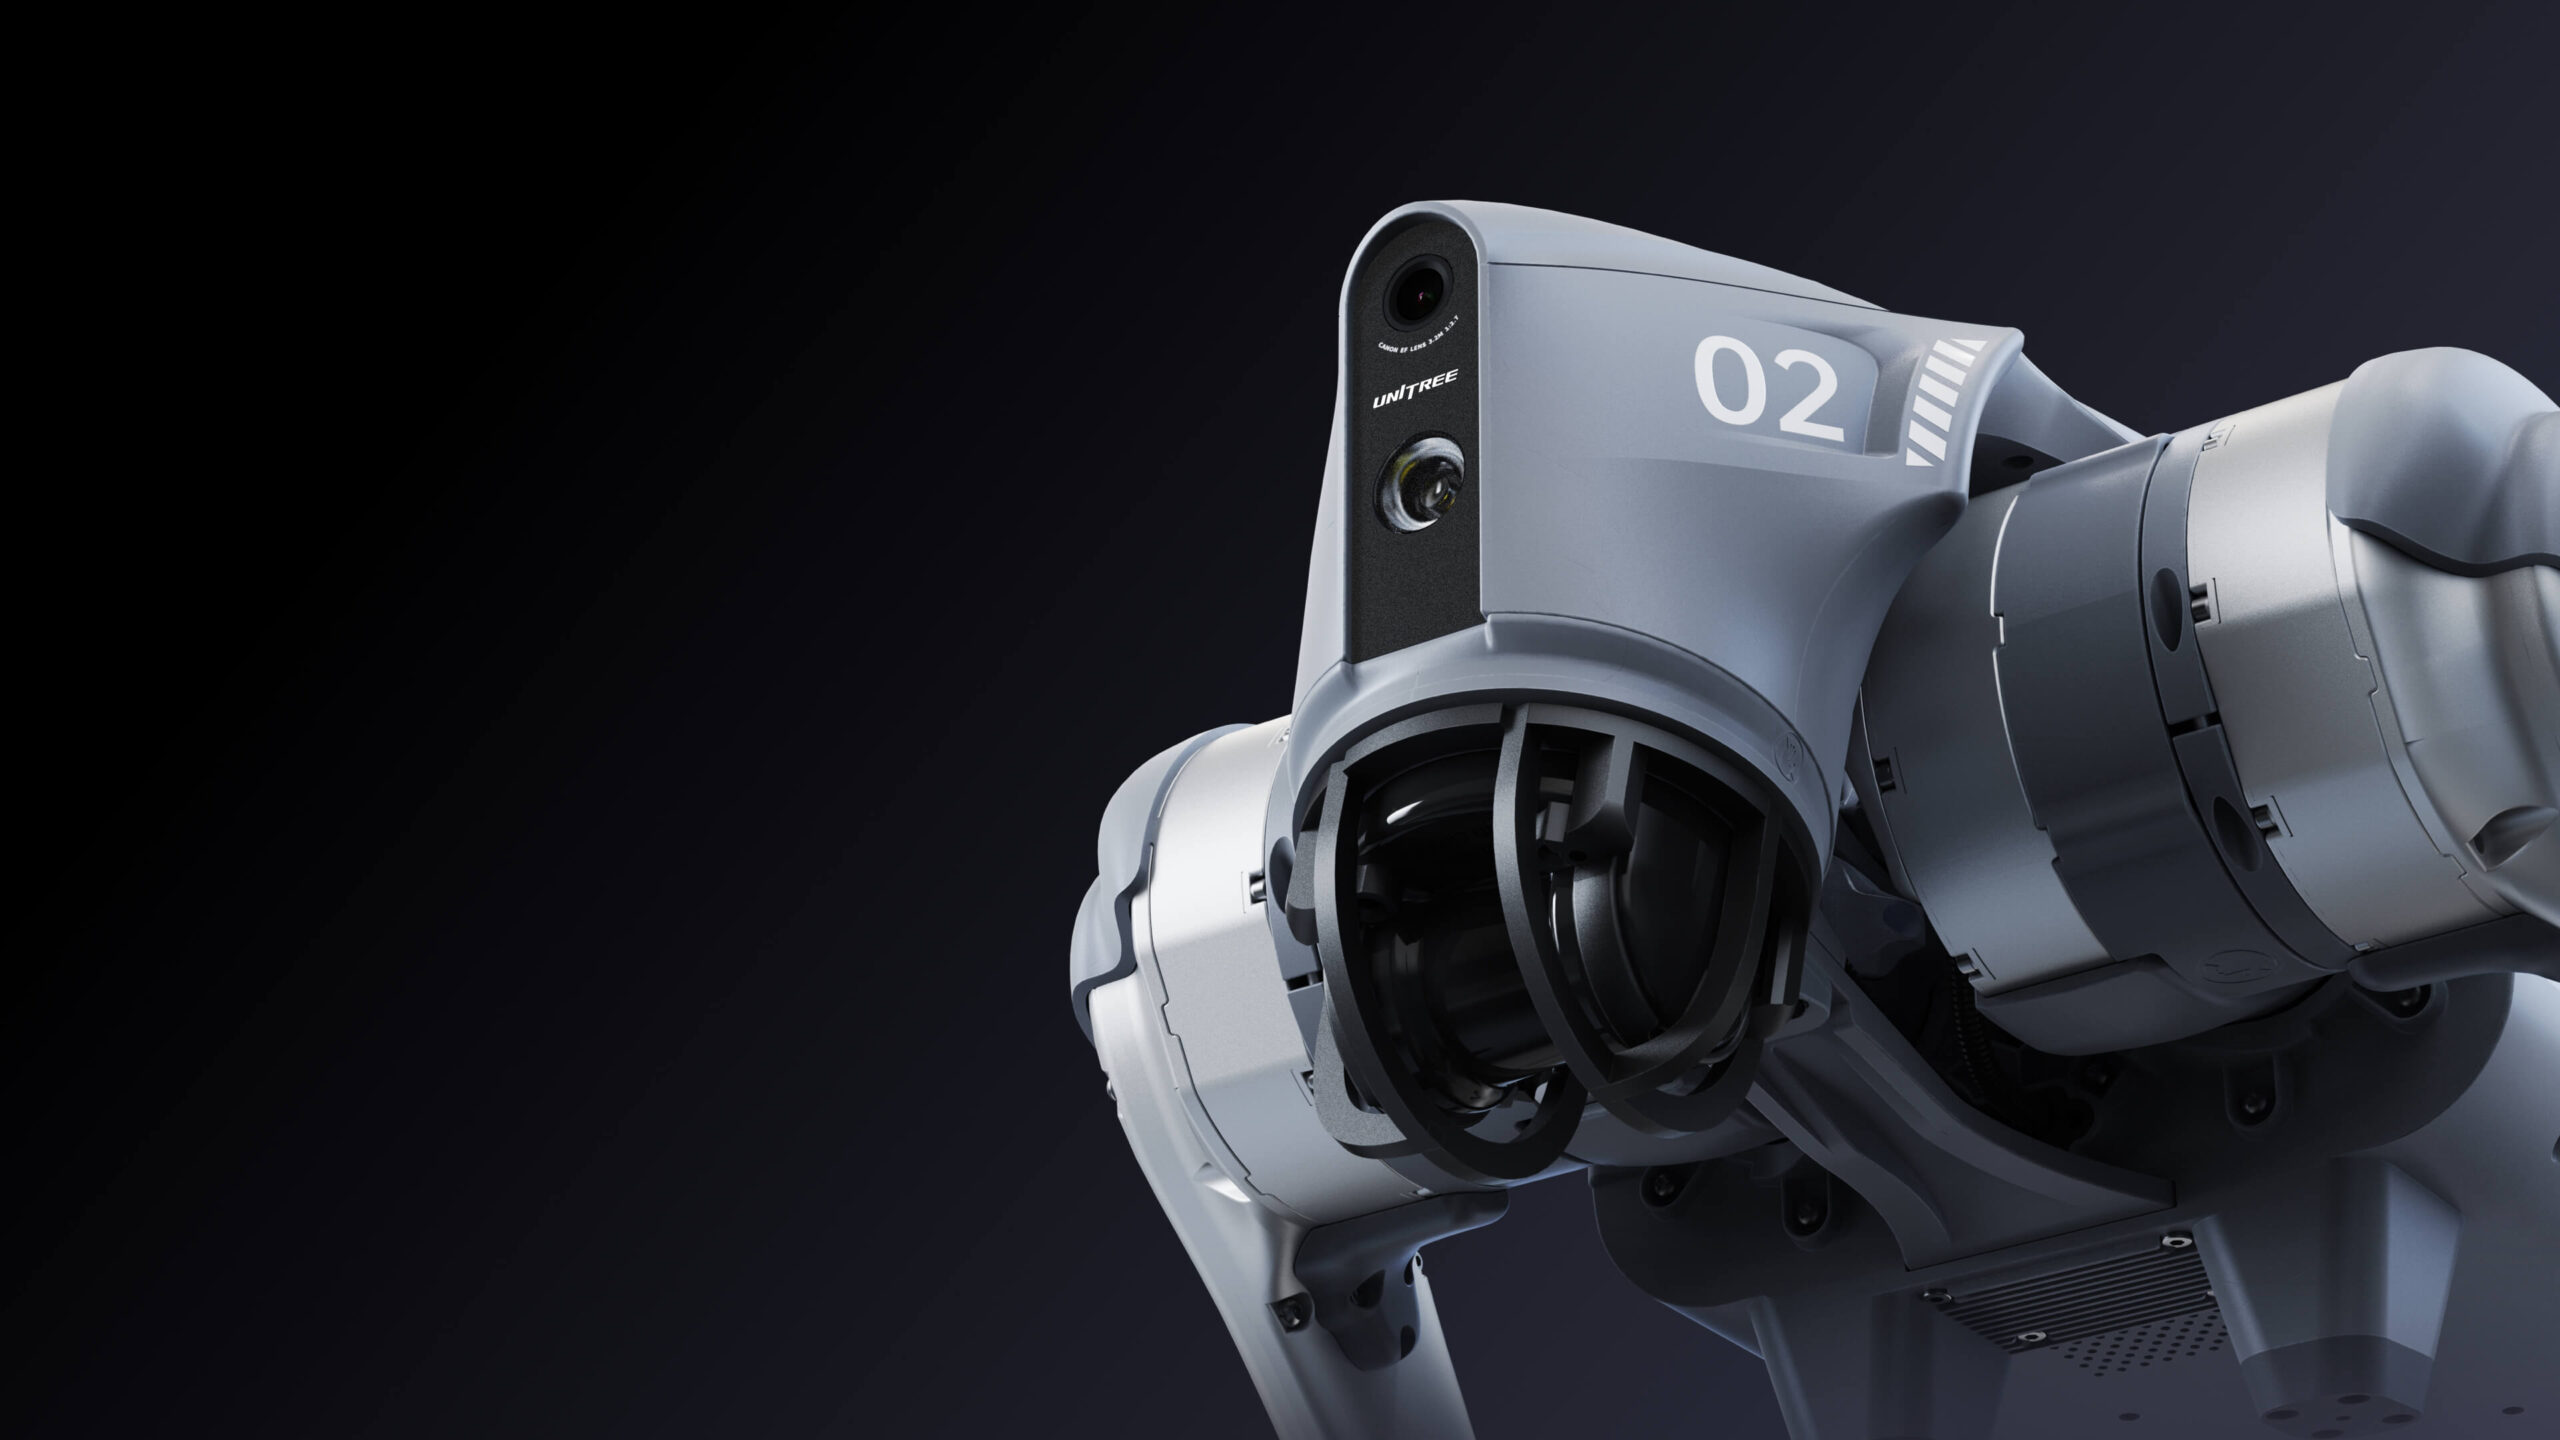
Une vulnérabilité critique touche le robot quadrupède Unitree Go2. Référencée CVE-2026-115995, elle permet une injection de commandes dans le composant vocal chat_go. Les versions 1.1.11.0 à 1.1.11.4 sont concernées. Le correctif est intégré au micrologiciel 1.1.11.5.
La faille a été publiée le 24 octobre dans la base américaine NVD. Elle reçoit un score CVSS 3.1 de 9,6 sur 10 et un score CVSS 4.0 de 9,4, soit un niveau critique. La fiche indique aussi qu’Unitree a confirmé le signalement, associé en interne au ticket numéro 474.
Le réglage du volume ouvre la voie à l’injection
Le problème se situe dans la fonction set_volume du fichier gpt_thread.py, utilisé par le module chat_go. Selon l’avis de sécurité, une valeur spécialement manipulée peut être interprétée comme une commande du système d’exploitation. L’attaque peut être lancée à distance, sans privilège préalable. Le barème CVSS 3.1 retient toutefois une interaction de l’utilisateur.
Une exécution de commandes sur l’ordinateur embarqué dépasse largement un simple dysfonctionnement du réglage sonore. La fiche attribue un impact élevé à la confidentialité, à l’intégrité et à la disponibilité. Elle ne documente en revanche ni exploitation active ni prise de contrôle physique précise du robot. Il faut donc distinguer le risque logiciel avéré des scénarios de déplacement ou d’action mécanique qui ne sont pas établis par l’avis.
Unitree corrige dans la version 1.1.11.5
La mesure recommandée est directe : installer le micrologiciel 1.1.11.5, marqué comme non affecté. Le paquet de mise à jour référencé par la NVD est hébergé sur l’infrastructure officielle de Unitree. Les propriétaires d’un Go2 doivent vérifier la version effectivement installée, car les cinq versions précédentes listées dans la fiche restent vulnérables.
En attendant la mise à jour, limiter le robot à un réseau de confiance réduit son exposition. Cette précaution ne remplace pas le correctif. Les Go2 utilisés en laboratoire, dans l’enseignement ou dans des démonstrations publiques méritent une attention particulière, car ils peuvent être raccordés à des réseaux partagés et manipulés par plusieurs opérateurs.
La cybersécurité devient une fonction de sûreté robotique
Cette CVE illustre la surface d’attaque croissante des robots connectés. Un quadrupède moderne combine capteurs, commandes motrices, audio, applications mobiles et traitements d’intelligence artificielle. Un module périphérique, ici la couche de dialogue et de réglage du volume, peut donc devenir un point d’entrée vers le système principal.
Pour les intégrateurs, la leçon dépasse le seul Go2 : les inventaires de micrologiciels, les procédures de mise à jour et la segmentation réseau doivent être traités comme des éléments du déploiement robotique. La sécurité informatique ne protège plus seulement des données. Elle participe aussi à la maîtrise d’une machine capable d’évoluer dans le monde physique.
Sources : NVD, VulDB et Unitree Go2.